Avant qu’un attaquant ne s’introduise dans un système, le pentesteur doit repérer la moindre brèche, et Nessus est l’un des outils d’analyse les plus redoutables pour y parvenir. Que vous prépariez une certification ou que vous meniez vos premiers tests d’intrusion, ce tutoriel complet sur Nessus vous montre précisément comment cartographier une cible, automatiser la détection de failles et alimenter vos futures phases d’exploitation avec ce scanner de vulnérabilités.
Vous allez apprendre concrètement à calibrer vos audits, identifier les vulnérabilités exploitables et structurer vos découvertes pour passer à l’attaque.
Présentation de Nessus
Nessus est un outil de cybersécurité spécialisé dans le scan de vulnérabilités. Son rôle principal est de jouer le rôle d’un inspecteur automatique : il analyse les équipements d’un réseau (serveurs, ordinateurs,routeurs) pour y détecter les failles de sécurité, les logiciels obsolètes ou les erreurs de configuration avant qu’un pirate ne puisse les exploiter.
Concrètement, l’outil permet d’auditer l’ensemble de votre parc informatique en quelques clics. Nessus teste vos machines, dresse la liste exacte des vulnérabilités présentes et attribue à chacune un niveau de gravité (de mineur à critique), tout en vous fournissant des conseils précis sur la manière de les corriger.
On l’utilise généralement lors de deux phases clés : lors de la préparation d’un test d’intrusion (pour cartographier rapidement les faiblesses d’une cible), ou au quotidien dans le cadre de la gestion proactive de la sécurité (pour vérifier régulièrement la conformité d’un réseau et s’assurer que les derniers correctifs sont bien appliqués).
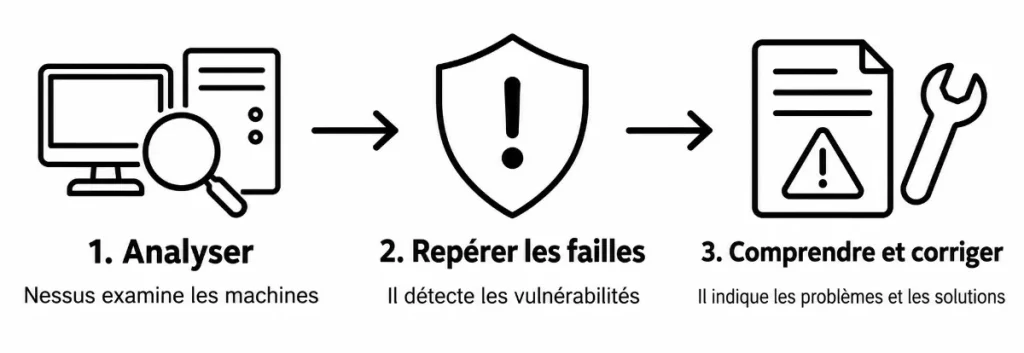
En résumé, Nessus est un outil de sécurité informatique principalement utilisé pour :
- Détecter les failles de sécurité : Il analyse les équipements d’un réseau (serveurs, ordinateurs, routeurs) pour repérer les logiciels obsolètes, les mauvaises configurations et les bugs de sécurité connus.
- Évaluer le risque : Il attribue un niveau de gravité à chaque vulnérabilité identifiée pour aider à prioriser les corrections.
- Assurer la conformité : Il vérifie que les systèmes respectent les normes et standards de sécurité en vigueur (ex. PCI-DSS, CIS Benchmarks).
Utiliser Nessus sur des machines distantes
Il est également possible de tester un ordinateur ou un serveur à distance en connaissant simplement son adresse IP. C’est d’ailleurs le principe de base des audits de sécurité et des tests d’intrusion.
Cependant, la nature et l’étendue de ce que vous pouvez tester dépendent entièrement de deux éléments essentiels :
- Les autorisations : D’un point de vue légal, vous ne devez tester que les machines qui vous appartiennent ou pour lesquelles vous avez une autorisation écrite explicite. Scanner un système sans accord est illégal.
- La protection (Firewall / Pare-feu) : Si la machine cible est protégée par un pare-feu strict, elle pourra bloquer vos requêtes et se montrer totalement « invisible » ou refuser les connexions.
Voici concrètement ce qu’il est possible de faire à distance avec une adresse IP :
Vérifier si la machine est en ligne avec la commande Ping. C’est le test le plus basique. Il permet de voir si le serveur ou l’ordinateur est allumé et s’il répond au réseau.
Découvrir les services ouverts. Une adresse IP mène à une machine, mais c’est par les ports (les portes virtuelles, de 1 à 65535) que les services communiquent (le port 80 pour le Web, le port 22 pour SSH, le port 3389 pour le bureau à distance,etc.). Un scan de ports permet de savoir quels services tournent sur la machine.
Tester les vulnérabilités et la sécurité. Une fois les services ouverts identifiés, vous pouvez scanner les vulnérabilités (avec Nessus) pour interroger l’adresse IP et détecter si les logiciels utilisés possèdent des bugs connus ou des failles de sécurité non corrigées.
Si la machine expose un service d’accès distant (comme SSH ou un formulaire web), il est possible de tester la robustesse des mots de passe (par brute-force ou attaque par dictionnaire), par exemple à l’aide d’outils comme Hydra.
Les différences entre la version gratuite et la version payante
La version gratuite, Nessus Essentials, est aujourd’hui limitée à 5 adresses IP, avec des plugins retardés de 30 jours et sans rapports exportables. En revanche, Nessus Professional permet de scanner un nombre illimité d’IP, avec les derniers plugins, des rapports et des audits de conformité. J’ai vérifié ces éléments sur les sources officielles de Tenable au 31 octobre 2026.
| Critère | Nessus Essentials — gratuit | Nessus Professional — payant |
|---|---|---|
| Usage prévu | Personnel, éducatif et non commercial | Entreprises, consultants et prestations clients |
| Nombre de cibles | 5 IP maximum | IP illimitées |
| Licence | Licence gratuite de 30 jours, selon l’offre actuelle | Abonnement annuel ou pluriannuel |
| Détection de vulnérabilités | Oui | Oui |
| Actualisation des plugins | Décalage de 30 jours | Dès leur publication |
| Rapports PDF, HTML et CSV | Non | Oui, configurables |
| Export des données | Non | Oui |
| Audits de configuration et de conformité | Non | Oui |
| Live Results | Non | Oui |
| Assistance technique | Non incluse | Assistance standard ; assistance avancée en supplément |
Quelques différences ont une conséquence pratique directe :
- Les 5 IP ne correspondent pas simplement à 5 machines par scan. La limite porte aussi sur les hôtes uniques cumulés entre les scans. Un hôte cesse de compter lorsqu’il n’a pas été scanné depuis 90 jours.
- Le retard des plugins affecte la couverture des vulnérabilités récentes. Un nouveau contrôle publié par Tenable n’arrive dans Essentials que 30 jours plus tard. La version gratuite reste donc utile pour apprendre, mais sa couverture n’est pas aussi actuelle que celle de Professional.
- La gratuité actuelle est limitée dans le temps. Tenable présente Essentials comme une licence de 30 jours et indique que les données de scan ne sont pas conservées à son expiration sans passage à une version supérieure.
Pour apprendre sur quelques machines de laboratoire, Essentials permet de découvrir l’outil, avec ces limites. Pour un laboratoire personnel durable, Essentials Plus mérite d’être considéré.
Installation de Nessus
Enfin, contrairement à bon nombre d’outil, Nessus n’est pas un outil en ligne de commande.
Il s’agit d’une application web dotée d’une interface graphique (GUI) complète. Une fois installé sur votre machine, vous l’utilisez entièrement depuis votre navigateur web habituel (généralement à l’adresse https://localhost:8834). C’est via cette interface visuelle que vous configurez, lancez vos scans et lisez les rapports.
Cependant, il existe un outil de ligne de commande associé appelé nessuscli, mais il est réservé à l’administration système de l’application (par exemple pour réinitialiser un mot de passe administrateur, forcer la mise à jour des bases de vulnérabilités ou gérer les licences), et non pour effectuer les scans de sécurité eux-mêmes.
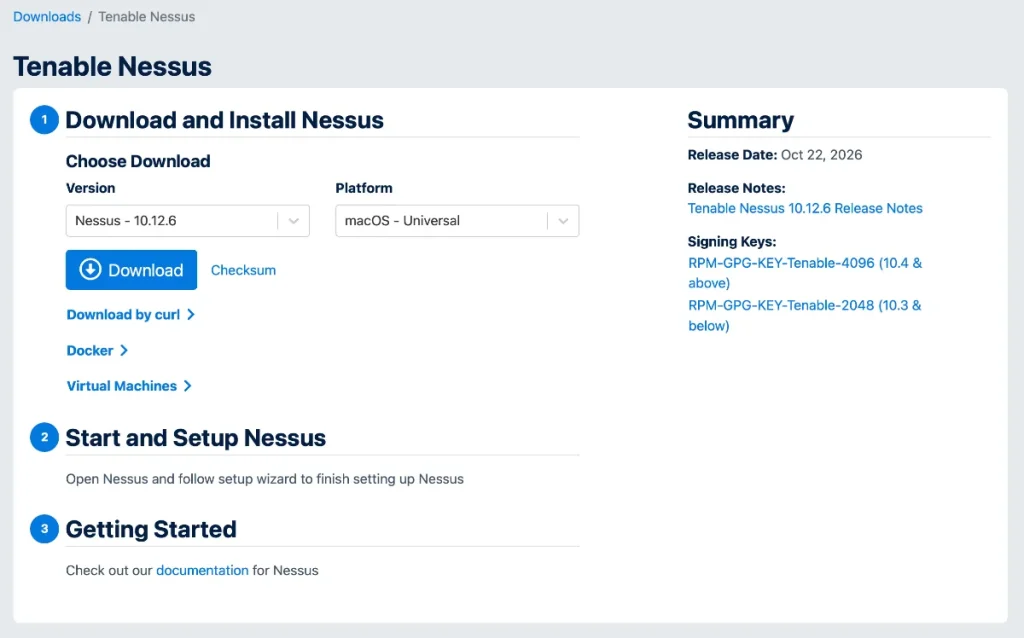
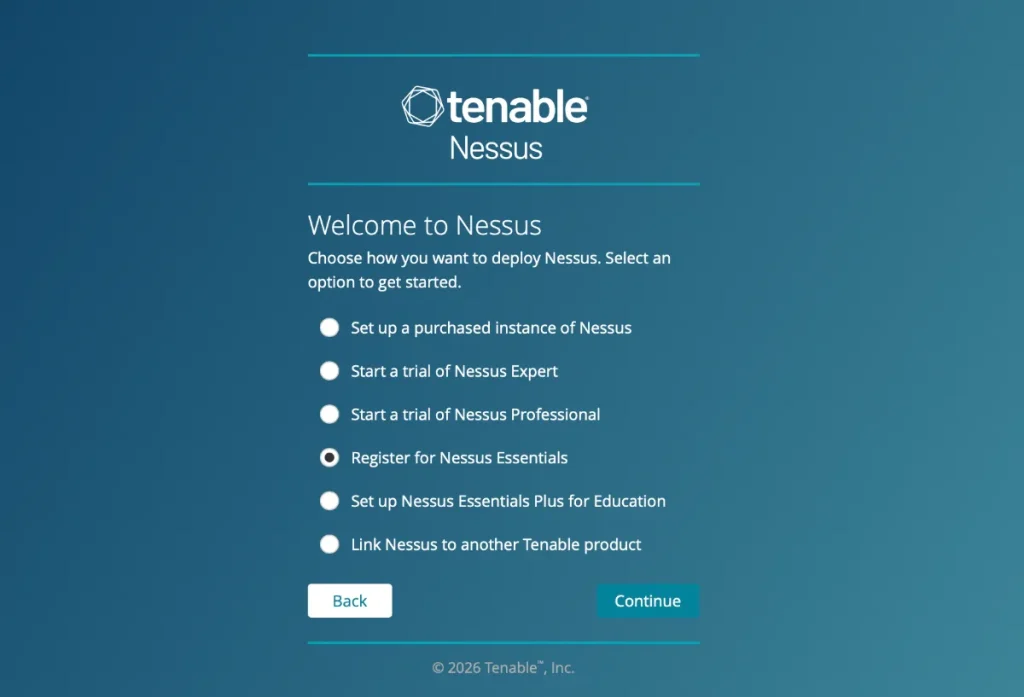
Pour installer Nessus Essentials (la version gratuite), la démarche globale reste la même quel que soit votre système d’exploitation : il faut d’abord récupérer la bonne version de l’installateur sur le site officiel de Tenable, créer un compte pour obtenir une clé d’activation gratuite, puis lancer le service depuis votre navigateur web.
Voici la procédure détaillée étape par étape pour chaque plateforme.
Installation sous Windows
Pour installer Nessus sur un poste Windows, téléchargez l’exécutable .msi depuis la page de téléchargement de Tenable. Double-cliquez ensuite sur le fichier téléchargé pour lancer l’assistant d’installation, acceptez les termes de la licence, puis laissez l’assistant placer les fichiers dans le dossier par défaut.
Une fois l’installation terminée, une fenêtre de configuration s’ouvre automatiquement dans votre navigateur par défaut à l’adresse sécurisée https://localhost:8834. Vous devrez alors enregistrer votre clé d’activation gratuite reçue par e-mail et créer un compte administrateur.
Installation sous macOS
Pour macOS, téléchargez l’image disque au format .dmg correspondant à votre version de Mac sur le site de Tenable. Ouvrez le fichier téléchargé et exécutez le programme d’installation guidée qui vous demandera d’authentifier l’opération avec votre mot de passe administrateur local.
Une fois l’installation achevée, ouvrez votre navigateur web habituel et rendez-vous sur l’adresse https://localhost:8834 (vous devrez accepter l’avertissement de sécurité SSL auto-signé du certificat local). Saisissez ensuite votre clé d’activation et configurez vos identifiants administrateur.
Installation sous Linux
L’installation sous Linux dépend de votre distribution (Ubuntu/Debian ou RedHat/CentOS). Téléchargez le paquet d’installation adapté depuis le site de Tenable (par exemple le fichier .deb pour Ubuntu).
Ouvrez votre terminal, placez-vous dans le dossier de téléchargement, puis installez le paquet via la commande de gestionnaire de paquets de votre système, comme :
sudo dpkg -installer Nessus-...debUne fois l’installation du paquet terminée, démarrez manuellement le service démon de Nessus à l’aide de la commande :
sudo systemctl start nessusdOuvrez ensuite votre navigateur et accédez à l’URL https://localhost:8834 pour finaliser l’enregistrement de votre clé et la création de votre compte.
Comment utiliser Nessus
Pour réaliser votre premier scan de vulnérabilités avec Nessus Essentials (la version gratuite), l’ensemble du processus se déroule directement dans votre navigateur web via son interface graphique.
Se connecter à l’interface
Ouvrez votre navigateur et rendez-vous à l’adresse https://localhost:8834. Connectez-vous avec les identifiants administrateur que vous avez créés lors de la phase de configuration.
Créer un nouveau scan
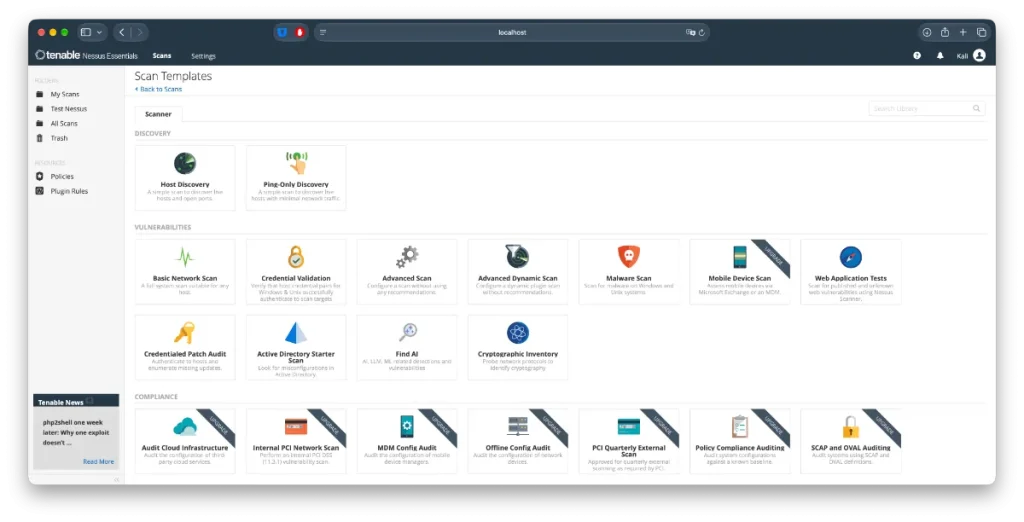
Dans le menu principal, cliquez sur le bouton bleu New Scan situé en haut à droite. Nessus vous propose plusieurs modèles préconfigurés :
- Basic Network Scan : C’est le choix recommandé pour débuter. Il permet de scanner un système (ou un petit réseau) à la recherche de failles globales sans complexité inutile.
- Advanced Scan : Pour personnaliser précisément les ports, les requêtes ou le rythme de l’analyse.
- Web Application Tests : Axé sur la recherche de failles web basiques.
Configurer le scan
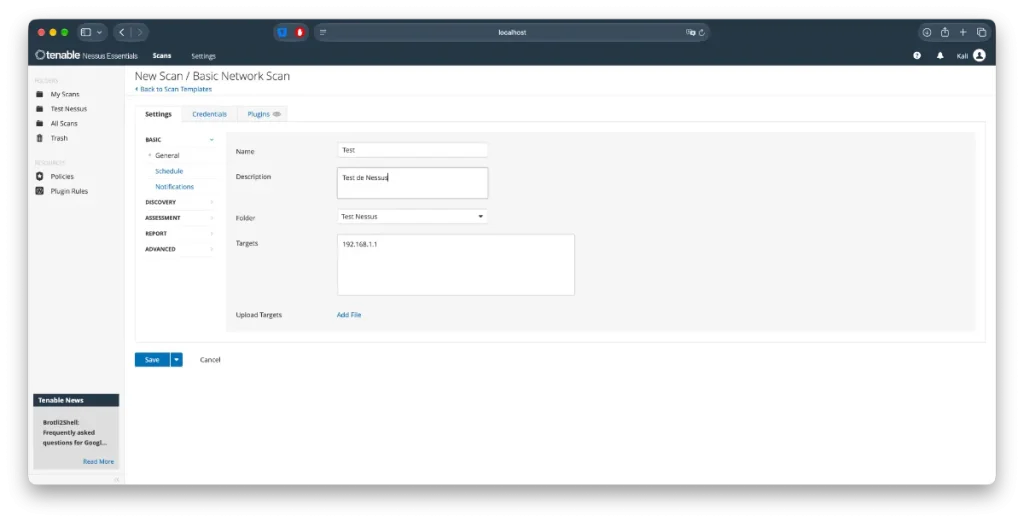
Après avoir sélectionné Basic Network Scan, remplissez les champs de l’onglet General :
- Name : Donnez un nom explicite à votre analyse (ex: Audit Serveur Web).
- Targets : Indiquez l’adresse IP cible (ex:
192.168.1.50pour une seule machine) ou la plage d’IP (ex:192.168.1.0/24pour scanner plusieurs machines).
Lancer et suivre l’analyse
Enregistrez la configuration. Votre scan apparaît désormais dans la liste des projets. Cliquez sur l’icône de lancement (le bouton Play) pour démarrer l’analyse. La durée varie de quelques minutes à plus d’une heure selon la taille du réseau et le nombre de services ouverts.
Analyser le rapport de vulnérabilités
Une fois le scan terminé (statut Completed), cliquez dessus pour afficher le rapport détaillé. Nessus classe les découvertes selon une échelle de gravité par couleur :
- Critical (Rouge) & High (Orange) : Failles majeures à corriger en priorité absolue (exploits publics disponibles, exécution de code à distance).
- Medium (Jaune) & Low (Vert) : Mauvaises configurations ou logiciels à mettre à jour.
- Info (Bleu) : Informations utiles sur le système (ports ouverts, type de système d’exploitation).
En cliquant sur chaque vulnérabilité, Nessus affiche une description détaillée du problème, la preuve de la détection et surtout la solution recommandée (ex: appliquer un correctif spécifique ou modifier une ligne de configuration).
Exploiter les failles découverte
Dans le cadre d’un test d’intrusion, un rapport Nessus ne donne pas directement un accès aux systèmes : il fournit une cartographie des vulnérabilités (failles logicielles, configurations faibles, services obsolètes).Pour exploiter une faille découverte par Nessus, il faut passer de la phase de scan à la phase d’exploitation proprement dite en suivant une méthodologie structurée.
Voici comment procéder concrètement, étape par étape :
Filtrer et hiérarchiser les résultats (Trier le bruit)
Nessus génère souvent de nombreux faux positifs ou des alertes de niveau informatif.
- Concentrez-vous d’abord sur les catégories Critical (Rouge) et High (Orange).
- Recherchez les vulnérabilités comportant un identifiant CVE (Common Vulnerabilities and Exposures) ou mentionnant explicitement la présence d’un exploit public dans la description de Nessus.
Identifier le composant et la version exacte
Ouvrez le détail de la vulnérabilité retenue dans Nessus pour récupérer les éléments techniques clés :
- Le numéro de port concerné (ex: port 445 pour SMB, port 80/443 pour le Web).
- La version exacte du logiciel ou du service vulnérable (ex: Apache 2.4.49, vsftpd 2.3.4).
Rechercher un exploit adapté
Une fois la faille et la version identifiées, vous devez trouver le code ou le module d’exploitation correspondant :
- Metasploit Framework : C’est l’outil le plus direct. Lancez Metasploit (
msfconsole) et effectuez une recherche avec le nom du logiciel ou le CVE (ex:search cve:2021-44228ousearch vsftpd). - Exploit-DB / Searchsploit : Si vous préférez des scripts isolés (en Python, Bash, etc.), recherchez l’exploit correspondant sur Exploit-DB ou via la commande terminal
searchsploit [nom du logiciel].
Adapter le payload et tester
Avant de lancer l’attaque, configurez l’exploit selon votre cible (adresse IP de la machine découverte par Nessus et port cible). Choisissez ensuite un payload adapté à vos objectifs de pentest (par exemple, un reverse shell pour obtenir un accès interactif à distance).
Avertissement éthique et légal : N’exécutez des exploits qu’uniquement sur des environnements de laboratoire isolés (comme des machines virtuelles de test) ou dans le cadre strict d’un contrat de test d’intrusion (mandat d’audit) signé avec l’autorisation explicite du propriétaire des systèmes.
Les alternatives à Nessus
Si l’on cherche une alternative gratuite, open-source et beaucoup plus ouverte (sans la limite contraignante des adresses IP de Nessus Essentials), l’outil de référence absolue est OpenVAS (intégré au framework Greenbone Vulnerability Management, ou GVM).
OpenVAS / Greenbone (L’alternative directe)
- Pourquoi il est plus moderne et sans limite : OpenVAS est né d’une bifurcation historique de l’ancêtre open-source de Nessus. C’est un scanner de vulnérabilités réseau complet, puissant et entièrement gratuit, sans restriction sur le nombre d’adresses IP que vous souhaitez auditer.
- Ce qu’on peut faire avec : Il réalise des scans approfondis (authentifiés ou non), cartographie le réseau,détecte les services obsolètes et s’appuie sur une base de milliers de tests de vulnérabilités (NVTs) mise à jour régulièrement.
- La nuance : Il est historiquement plus complexe à installer et à administrer que Nessus (il tourne idéalement sous Linux ou via des conteneurs Docker), ce qui demande un peu plus d’investissement technique au début.
D’autres alternatives gratuites et très utilisées selon le besoin :
- Nuclei (pour le web et les APIs) : Un outil ultra-rapide et moderne basé sur des scripts YAML communautaires. Il est extrêmement populaire en pentest pour scanner des applications web ou des infrastructures à la recherche de failles précises en un temps record.
- OWASP ZAP (pour les applications web) : Si votre cible est un site web ou une application en ligne,ZAP (Zed Attack Proxy) est la référence open-source incontournable pour intercepter, analyser et tester la sécurité applicative (injections, failles XSS, etc.).
- Trivy (pour le cloud, conteneurs et dépendances) : Un outil moderne très utilisé pour scanner des conteneurs (Docker), des fichiers de configuration ou du code source à la recherche de failles de sécurité dans les composants.
Ce tutoriel vous a accompagné depuis les bases théoriques du test d’intrusion jusqu’à la prise en main concrète de Nessus Essentials. Vous avez découvert le fonctionnement de cet outil d’audit graphique, appris à l’installer pas à pas sur votre système, et compris comment lancer un scan de vulnérabilités pour cartographier les failles d’un réseau par IP.
La dernière étape indispensable consiste à passer de l’analyse à l’action : utiliser les résultats structurés (CVE,niveau de gravité) pour rechercher les exploits adaptés via des outils comme Metasploit, le tout dans un cadre légal et maîtrisé. Vous disposez désormais de toutes les clés méthodologiques pour auditer et renforcer la sécurité de vos environnements de test.
Fondateur de l’agence Créa-troyes.
Affilié France Num
Intervenant en Freelance.
Contactez-moi