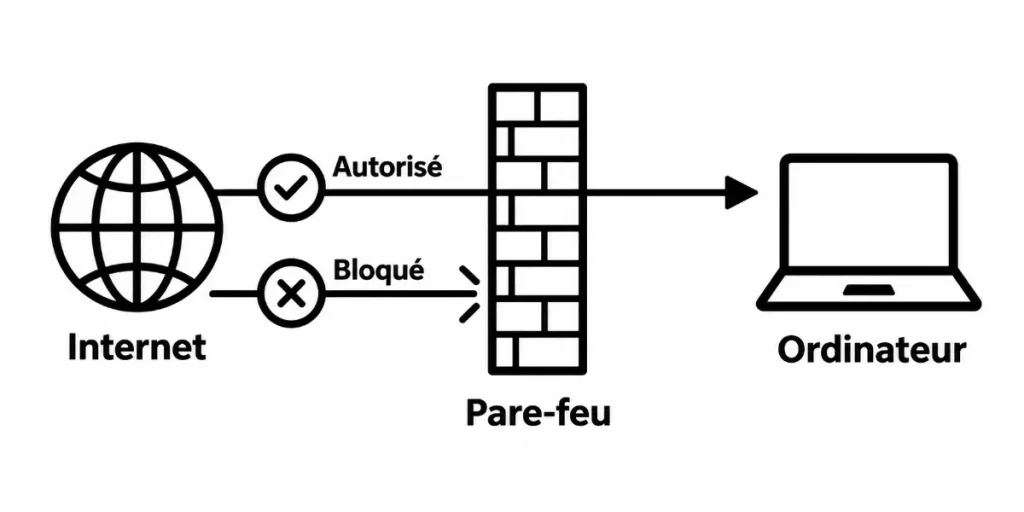
Imaginez que votre réseau informatique soit une discothèque un samedi soir. À l’entrée, un vigile imposant vérifie chaque personne qui se présente, examine les invitations et refuse l’accès à certains. Ce gardien vigilant, c’est exactement le rôle d’un pare-feu (que l’on appelle aussi firewall).
En cybersécurité, et plus particulièrement en pentesting, cette barrière est la première grande muraille que vous croiserez sur votre route. Si vous débutez dans le piratage éthique, comprendre comment fonctionne un pare-feu n’est pas une option, c’est une nécessité absolue.
Dans ce chapitre, nous allons démystifier cet outil de sécurité, comprendre sa logique interne et voir comment les testeurs d’intrusion analysent et contournent ces protections. Préparez -vous, ouvrez votre terminal, et plongeons ensemble dans les coulisses de la sécurité réseau !
Qu’est-ce qu’un pare-feu concrètement ?
Pour bien saisir ce qu’est un pare-feu, oublions un instant le jargon technique indigeste. Sur Internet, toutes les informations voyagent sous forme de petits paquets de données, un peu comme si vous envoyiez des cartes postales à travers le monde. Chaque paquet contient une adresse de départ, une adresse d’arrivée et un message.
Le pare-feu est un système matériel ou logiciel qui se place entre votre ordinateur (ou votre réseau) et le reste du monde (Internet). Son travail consiste à inspecter ces cartes postales une par une. En fonction de règles préétablies, il décide s’il laisse passer le paquet ou s’il le jette directement à la poubelle.
En tant que futur pentester, vous devez voir le pare-feu non pas comme un obstacle infranchissable, mais comme un système de règles rigide. Et qui dit règles rigides, dit souvent failles logiques ou configurations mal ajustées que vous pourrez exploiter lors d’un audit de sécurité.
Comment fonctionne un pare-feu au quotidien ?
Pour filtrer le trafic, le pare-feu s’appuie sur plusieurs niveaux d’analyse. Ne vous inquiétez pas, nul besoin d’avoir un doctorat en mathématiques pour comprendre la logique, elle repose sur du bon sens informatique.
Le filtrage par paquets simples
C’est la méthode historique et la plus basique. Le pare-feu regarde l’adresse IP de l’expéditeur, le port de communication utilisé (par exemple, le port 80 pour le web non sécurisé ou le port 22 pour les connexions SSH) et le protocole. Si une règle indique que le trafic provenant d’une adresse suspecte est interdit, la porte se ferme instantanément.
Le filtrage dynamique ou « stateful »
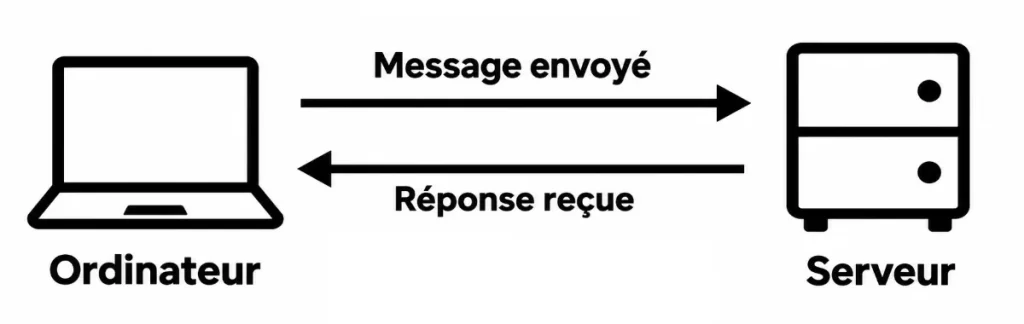
Les pare-feu modernes sont un peu plus malins. Ils gardent en mémoire l’historique des connexions. Si c’est votre ordinateur qui a demandé à consulter une page web, le pare-feu se dit : « D’accord, cette requête vient de l’intérieur, je m’attends à une réponse, je laisse donc passer le retour. » C’est ce qu’on appelle le suivi d’état.
Trafic entrant et trafic sortant
Retenez bien cette distinction, car elle est cruciale en pentesting :
- Le trafic entrant désigne les données qui viennent d’Internet et qui essaient d’entrer chez vous. C’est la cible principale des pare-feu domestiques.
- Le trafic sortant concerne les données qui partent de votre machine vers l’extérieur. Paradoxalement, de nombreux réseaux protègent mal le trafic sortant, ce qui permet parfois à un attaquant de récupérer des données sensibles ou d’établir une connexion de contrôle à distance (ce qu’on appelle un reverse shell).
Un « reverse shell » (ou connexion inversée) s’apparente à une ruse astucieuse : au lieu que ce soit vous qui vous connectiez à la machine cible, c’est cette dernière qui vient se connecter directement à votre propre ordinateur.
Cette méthode permet souvent de tromper la vigilance d’un pare-feu, car les réseaux surveillent de très près ce qui essaie d’entrer, mais laissent beaucoup plus facilement sortir les flux de données. Une fois que la cible initie ce contact vers vous, vous obtenez instantanément un accès direct à sa ligne de commande pour la piloter à distance.
Le pare-feu vu par le pentester : Ami ou ennemi ?
Lorsque vous endossez le costume du pentester, votre objectif est d’évaluer la robustesse d’un système. Le pare-feu représente alors un défi fascinant. Face à un pare-feu bien configuré, vos outils de scan habituels risquent de se casser les dents ou de rester bloqués face à des ports invisibles.
C’est là que tout l’art du test d’intrusion entre en jeu. Un bon pentester ne cherche pas forcément à détruire la muraille de force, il cherche à comprendre comment elle a été construite pour trouver une brèche, un port oublié, ou une règle mal configurée qui laisse passer ce qu’elle ne devrait pas.
Comment vérifier la présence d’un pare-feu ?
Détecter la présence d’un pare-feu (ou firewall) sur une cible fait partie des premières étapes fondamentales en pentesting. Puisque cet outil filtre les paquets et bloque l’accès à certains ports, l’idée est d’analyser comment le système distant réagit à nos requêtes réseau pour en déduire ses règles de protection.
Voici les principales méthodes utilisées pour détecter un pare-feu :
Le scan de ports et l’analyse des états
L’approche la plus directe consiste à envoyer des paquets de test (souvent des requêtes TCP) vers la cible à l’aide d’outils de cartographie réseau comme Nmap.
- Port ouvert : Le service répond, il n’y a généralement pas de filtre bloquant.
- Port fermé : Le service ne tourne pas, mais le système répond qu’il refuse la connexion.
- Port filtré (filtered) : Le paquet n’obtient aucune réponse ou renvoie une erreur spécifique. C’est le signal d’alarme typique indiquant qu’un pare-feu intercepte et jette silencieusement vos requêtes.
L’envoi de paquets anormaux ou malicieux
Les testeurs d’intrusion envoient parfois des paquets volontairement non conformes aux normes (par exemple,des paquets TCP sans aucun fanion activé, dits NULL scans, ou avec des combinaisons inhabituelles). Un système sans protection réagira d’une certaine manière, tandis qu’un pare-feu stateful ou un système d’alerte configuré réagira instantanément en bloquant la source ou en renvoyant un paquet de refus spécifique.
Un paquet TCP possède normalement des « fanions » (ou drapeaux) qui indiquent sa fonction, comme un panneau de signalisation pour dire s’il s’agit d’une demande de connexion ou d’une fin de discussion. Un paquet sans aucun fanion activé, c’est un peu comme envoyer une lettre totalement vide et sans consigne.C’est une anomalie réseau que les pare-feu ou les systèmes de sécurité repèrent immédiatement, ce qui permet aux pentesters d’analyser comment le système réagit pour démasquer ses protections.
Le test de la réponse au Ping (ICMP)
De nombreux administrateurs configurent leurs pare-feu pour ignorer les requêtes ICMP (les commandes ping). Si une machine est allumée mais refuse obstinément de répondre à un ping tout en acceptant le trafic web, c’est un bon indice qu’un filtrage est actif.
L’ICMP (pour Internet Control Message Protocol, ou protocole de message de contrôle sur Internet) est un protocole réseau utilisé par les équipements (comme les ordinateurs ou les routeurs) pour communiquer des erreurs et échanger des informations de diagnostic.
Pour faire simple, si IP (Internet Protocol) s’occupe d’acheminer vos paquets de données d’un point A à un point B, l’ICMP joue le rôle du système de signalisation et de messagerie d’urgence du réseau.
Voici concrètement comment il intervient :
- Le diagnostic (le Ping) : Lorsque vous utilisez la commande
pingpour vérifier si un serveur est en ligne,votre machine envoie un message ICMP de type « Requête d’écho ». Si la cible est joignable, elle renvoie un message ICMP « Réponse d’écho ». - Le signalement d’erreurs : Si un routeur essaie d’envoyer un paquet de données mais que le réseau de destination est injoignable ou que le paquet est trop grand, il renvoie un message ICMP d’erreur (comme le fameux message « Destination unreachable » ou Destination injoignable).
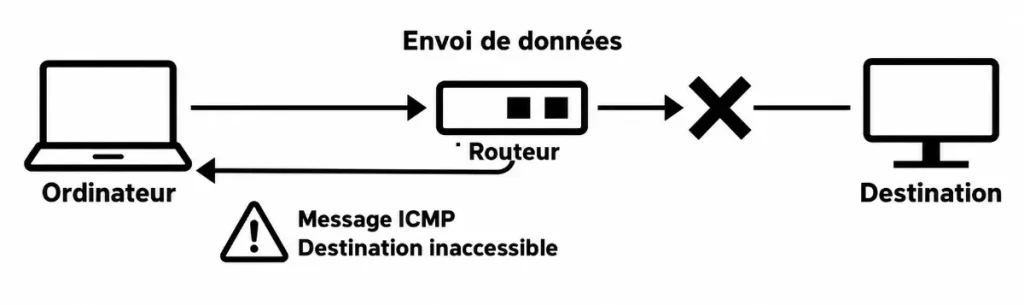
En pentesting, l’ICMP est particulièrement surveillé : de nombreux administrateurs bloquent ces messages (notamment les requêtes de ping) sur leurs pare-feu pour empêcher des attaquants de cartographier facilement leur réseau.
Voici un exemple simple de commande Nmap pour identifier l’état des ports et détecter la présence de filtres :
# Scan de type SYN furtif pour analyser les ports sans établir de connexion complète
nmap -sS -p 80,443,22 192.168.1.50
Si le rapport de Nmap indique l’état filtered à côté d’un port, cela signifie qu’un pare-feu bloque le passage et empêche de déterminer avec certitude si le service est réellement actif ou non.
👉 En savoir plus sur la commande Ping.
Exemples : De la théorie à la pratique
Passons de la théorie à la pratique avec des exemples simples. Sur les systèmes Linux, l’un des outils les plus courants pour gérer le pare-feu localement est UFW (Uncomplicated Firewall). C’est un excellent moyen de comprendre comment les règles prennent vie.
Imaginons que vous souhaitiez configurer un pare-feu de base sur une machine de test. Voici un exemple de script commenté pas à pas :
# Étape 1 : On commence par réinitialiser toutes les règles pour repartir sur des bases saines
sudo ufw reset

# Étape 2 : On définit la politique par défaut.
# On bloque tout ce qui entre, et on autorise tout ce qui sort.
sudo ufw default deny incoming
sudo ufw default allow outgoing

# Étape 3 : On autorise le service SSH (port 22) pour ne pas se bloquer soi-même à distance
sudo ufw allow 22/tcp

# Étape 4 : On active enfin le pare-feu
sudo ufw enable
Ce script simple illustre parfaitement la philosophie de la sécurité : le principe du moindre privilège. On interdit tout par défaut, et on n’ouvre que ce qui est strictement nécessaire.
Du côté du pentester, face à ce type de configuration, l’utilisation d’un outil de scan de ports comme Nmap permettra de cartographier la surface d’attaque. Par exemple, lancer un scan discret pour voir si un port non protégé aurait été oublié par l’administrateur :
# Analyse de ports basique pour identifier les services ouverts derrière le filtre
nmap -Pn -T4 192.168.1.50
Dans cette commande, l’option -Pn indique à Nmap d’ignorer la phase de découverte par pings (souvent bloquée par les pare-feu modernes) pour se concentrer directement sur l’analyse des ports. C’est une technique classique d’adaptation face aux défenses réseau.
👉 Consultez notre guide complet sur Nmap.
Le pare-feu est donc bien plus qu’une simple barrière numérique : c’est le gardien silencieux de nos infrastructures connectées et le premier terrain d’exercice du pentester. Loin d’être un obstacle infranchissable, il constitue un formidable sujet d’étude pour comprendre la logique des réseaux et anticiper les failles de demain.
À mesure que la technologie évolue, ces outils intègrent désormais des intelligences artificielles capables d’analyser les comportements en temps réel, ouvrant la voie à une ère où la défense s’adapte aussi vite que l’attaque.
Fondateur de l’agence Créa-troyes.
Affilié France Num
Intervenant en Freelance.
Contactez-moi