Un white hat cherche les failles pour les corriger ; un black hat les exploite à des fins malveillantes. Leurs compétences peuvent se ressembler, mais leurs objectifs et l’autorisation d’intervenir font toute la différence. Découvrez ce qui distingue ces deux profils de hackers, leurs méthodes et la place du hacking éthique dans la sécurité informatique.
Le test d’intrusion : chercher les failles pour mieux se protéger
Un test d’intrusion, aussi appelé pentest, consiste à tenter de pénétrer dans un système informatique avec l’autorisation de son propriétaire, afin d’en vérifier la sécurité. L’objectif est de découvrir les faiblesses d’un ordinateur, d’un service ou d’un réseau avant qu’une personne malveillante ne les exploite.
Cette démarche utilise des outils et des techniques comparables à ceux des pirates informatiques. Elle comprend la recherche de failles, puis des tentatives d’exploitation pour démontrer qu’elles présentent un risque réel. Ces démonstrations, appelées preuves de concept ou POC, permettent de vérifier concrètement ce qu’un attaquant pourrait réussir à faire.
👉 Pour aller plus loin : Les grandes familles de failles
Le travail ne s’arrête pas à la découverte des problèmes : un test d’intrusion doit aboutir à des recommandations précises pour les corriger. Cette démarche s’inscrit dans le hacking éthique, associé aux white hats, dont les compétences servent à renforcer la sécurité des systèmes.
Évaluation des vulnérabilités et test d’intrusion : quelle différence ?
L’évaluation des vulnérabilités consiste à examiner les systèmes et les services pour repérer d’éventuelles faiblesses. Elle permet d’identifier des problèmes de sécurité, sans nécessairement chercher à les exploiter.
Le test d’intrusion va plus loin : il met ces faiblesses à l’épreuve en simulant les actions d’un attaquant. Il ne s’agit donc plus seulement de signaler une faille potentielle, mais de démontrer qu’elle peut être utilisée. L’évaluation des vulnérabilités constitue ainsi une étape du test d’intrusion, et non son équivalent.
👉 Pour en savoir plus : Les 4 phases du pentesting
White hat et black hat : des compétences proches, des objectifs différents
Les connaissances en hacking peuvent servir à protéger les systèmes informatiques comme à les attaquer. Pour illustrer cette différence, l’auteur utilise l’univers de Star Wars : les Jedi mettent leurs pouvoirs au service des autres, tandis que les Sith les emploient à des fins personnelles. Les compétences donnent des moyens d’agir ; c’est leur utilisation qui fait la différence.
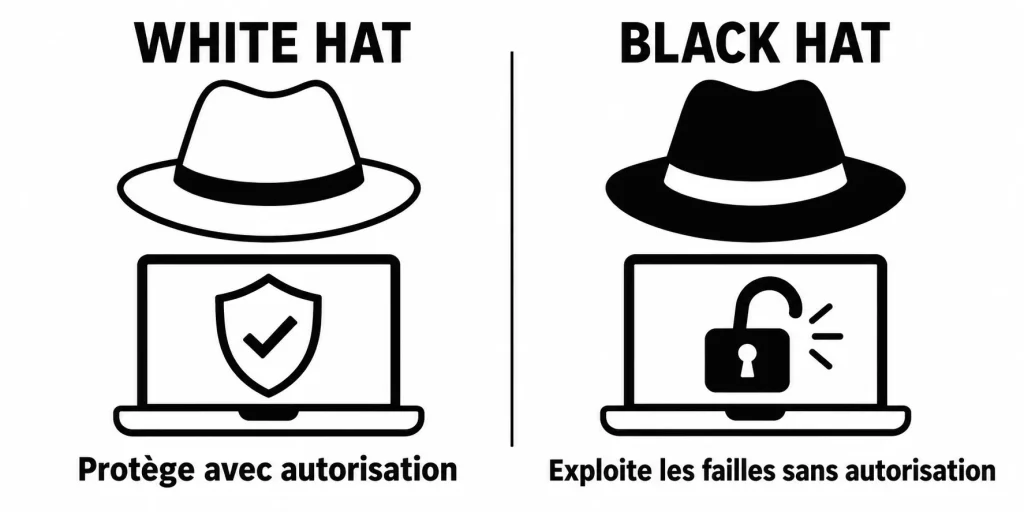
Dans cette comparaison, les white hats, ou hackers éthiques, représentent le côté protecteur. Ils cherchent les failles pour aider à renforcer la sécurité. Les black hats utilisent leurs connaissances à des fins malveillantes. On les désigne également par les termes « pirates », « crackers » ou « assaillants malveillants ».
👉 Plus d’infos sur les White Hat depuis Wikipédia.
L’éthique fait partie de l’apprentissage du hacking
À mesure que vous développez vos compétences, vous devenez capable d’intervenir plus profondément dans les systèmes informatiques. Cette progression implique une responsabilité : choisir comment utiliser ces connaissances et respecter les limites de vos interventions.
L’exemple d’Anakin Skywalker, vous rappelle qu’une personne ne commence pas nécessairement avec de mauvaises intentions. Elle peut cependant s’éloigner progressivement de ses principes. Apprendre le hacking demande donc aussi de construire une conduite éthique, pour mettre ses compétences au service de la protection des autres.
Je tiens à souligner également l’importance de la confiance dans une carrière en cybersécurité. Des actes de piratage peuvent compromettre votre réputation et vos perspectives professionnelles, notamment pour des fonctions soumises à des exigences de sécurité particulières.
Penser comme un attaquant pour mieux défendre
Les hackers éthiques et les pirates peuvent employer des outils et des techniques très similaires. Pour tester efficacement une protection, un spécialiste doit comprendre comment un attaquant réfléchirait, quelles faiblesses il chercherait et comment il tenterait de les exploiter.
Un test d’intrusion gagne en utilité lorsqu’il reproduit fidèlement une attaque réelle. Cette approche permet de mieux évaluer les défenses du système et d’apporter au client des résultats concrets pour améliorer sa sécurité.
White hat et black hat : trois différences essentielles
Même lorsqu’ils utilisent les mêmes outils et des techniques similaires, les white hats et les black hats se distinguent par trois éléments : l’autorisation, la motivation et l’intention. Ces critères permettent de comprendre ce qui inscrit une intervention dans une démarche de hacking éthique.
L’autorisation : un cadre précis à respecter
Un white hat intervient avec l’accord de l’organisation concernée. Avant de commencer un test d’intrusion, le spécialiste et son client définissent précisément son périmètre : les ordinateurs, les services ou les réseaux qui peuvent être testés, ainsi que les systèmes et les méthodes exclus.
J’insiste sur la nécessité de formaliser cet accord dans un document écrit, signé par les responsables autorisés des deux parties. Chacun doit comprendre ce qui est permis et les limites à respecter. Si de nouvelles cibles doivent être ajoutées pendant la mission, le document doit être actualisé et signé à nouveau avant de poursuivre sur ces cibles.
Le hacker éthique reste dans ce cadre tout au long de son intervention. Un black hat, lui, ne s’impose pas de respecter l’autorisation du propriétaire ni les limites convenues.
La motivation : protéger ou tirer profit d’une attaque
La motivation constitue une autre différence majeure. Un black hat peut agir pour obtenir de l’argent par extorsion, se venger ou gagner en notoriété. Le white hat, dans le cadre d’une intervention autorisée, cherche à aider l’organisation à améliorer sa sécurité.
Le temps disponible est également une différence notable. Un attaquant peut parfois poursuivre ses recherches longtemps, tandis qu’un testeur d’intrusion dispose d’une durée de mission limitée. Certaines failles complexes peuvent donc lui échapper, faute de temps pour les découvrir et les exploiter. Un test d’intrusion reste ainsi limité par les conditions dans lesquelles il est réalisé.
L’intention : améliorer la sécurité et préserver la confidentialité
L’intention du hacker éthique est de reproduire une attaque réaliste pour permettre au client de corriger les faiblesses découvertes. Sa démarche vise à renforcer les protections de l’organisation.
Cette responsabilité comprend aussi la confidentialité des résultats. Les failles et les informations sensibles découvertes pendant la mission doivent rester protégées et être communiquées au client dans le cadre prévu. La confiance repose donc autant sur la manière de mener les tests que sur la façon de traiter les informations obtenues.
Des tests d’intrusion adaptés à différents objectifs
Nous terminerons la distinction entre white hat et black hat en rappelant que l’utilisation des informations découvertes compte autant que les techniques employées. Exploiter ces informations à des fins malveillantes s’oppose à la démarche du hacker éthique, qui intervient pour améliorer la sécurité de son client.
Il existe majoritairement deux approches du test d’intrusion : l’une privilégie une recherche approfondie des failles, l’autre cherche à reproduire une attaque discrète et ciblée.
Une approche approfondie pour découvrir davantage de failles
Dans la première approche, le spécialiste examine largement le système ou le réseau. Son objectif est de découvrir un maximum de vulnérabilités pour obtenir une vision détaillée des problèmes de sécurité.
La discrétion passe au second plan : le testeur peut utiliser des outils dont l’activité sera facilement visible par les dispositifs de surveillance. Cette liberté favorise une exploration complète, mais reproduit moins fidèlement le comportement d’un attaquant cherchant à passer inaperçu.
Cette démarche vise surtout à évaluer les faiblesses techniques. Elle est moins adaptée pour vérifier comment les équipes détecteraient une attaque discrète et y réagiraient.
Une approche ciblée pour simuler une attaque réelle
La seconde approche privilégie la discrétion et la recherche d’un chemin d’accès exploitable. Le testeur ne cherche pas nécessairement à dresser la liste de toutes les failles : une seule faiblesse peut suffire à démontrer qu’une intrusion est possible.
On oppose ainsi les recherches très larges, susceptibles de déclencher des alertes, aux vérifications ciblées sur un service précis. L’objectif est de se rapprocher du comportement d’un attaquant qui souhaite atteindre sa cible sans attirer l’attention.
Cette simulation permet également d’évaluer les défenses de l’organisation : l’attaque est-elle détectée et les équipes parviennent-elles à y répondre efficacement ?
La sécurité offensive comme moyen de protection
L’enseignement du hacking, autrefois perçu comme un sujet sensible, a progressivement été reconnu pour son utilité défensive.
Comprendre et reproduire les méthodes d’attaque aide à mieux protéger les systèmes. Le test d’intrusion doit ainsi trouver sa place dans une démarche globale de sécurité, aux côtés des autres mesures de prévention et de gestion des risques.
Les tests d’intrusion dans une stratégie de sécurité
Les tests d’intrusion complètent les autres mesures de sécurité d’une entreprise : les règles internes, l’évaluation des risques et les plans prévus pour maintenir ou reprendre l’activité après un incident.
Leur intérêt est d’examiner l’organisation du point de vue d’un attaquant. Cette perspective peut révéler des faiblesses qui seraient autrement passées inaperçues. L’entreprise peut alors les corriger avant qu’un pirate ne les exploite.
Des outils accessibles pour apprendre le hacking
L’apprentissage du hacking peut s’appuyer sur de nombreux outils prêts à l’emploi. Certains bénéficient de plusieurs années de développement, ce qui contribue à leur stabilité. Beaucoup sont également gratuits.
Cette disponibilité facilite l’apprentissage, mais elle ne supprime pas les difficultés techniques. Trouver un logiciel, l’installer et réunir les composants nécessaires à son fonctionnement peut représenter un obstacle pour les débutants. Avant même de pouvoir s’exercer, il faut parfois consacrer du temps à préparer son environnement.
C’est un décalage fréquent : lorsque vous débutez, vous souhaitez surtout apprendre à utiliser les outils, alors que leur installation peut déjà demander des connaissances particulières.
Acquérir les bases de Linux pour devenir autonome
Pour progresser, je vous recommande de vous familiariser avec l’installation des logiciels sous Linux. Cela comprend l’utilisation d’un gestionnaire de paquets, comme apt-get ou un outil équivalent, qui permet d’installer des logiciels et les éléments dont ils dépendent.
👉 Consulter notre tutoriel complet : Comment installer Kali Linux
Comprendre la différence entre white hat et black hat vous invite à réfléchir à votre propre manière d’aborder la technologie. Face à une faille, que choisissez-vous de faire des connaissances et des accès dont vous disposez ? C’est dans ces décisions concrètes que le hacking éthique prend tout son sens.
Si le sujet vous donne envie de passer à la pratique, un environnement de test que vous contrôlez constitue un bon point de départ. Vous pourrez y explorer les mécanismes d’une attaque, comprendre pourquoi elle fonctionne et apprendre à vous en protéger. Chaque faille devient alors une occasion de construire quelque chose de plus sûr.
Fondateur de l’agence Créa-troyes.
Affilié France Num
Intervenant en Freelance.
Contactez-moi