Un mot de passe peut sembler solide et céder en quelques secondes. En pentesting, les outils pour craquer un mot de passe servent à mettre cette résistance à l’épreuve et à repérer les faiblesses avant qu’un attaquant ne les exploite.
Hashcat, John the Ripper, Hydra : vous découvrirez à quoi servent ces outils pour craquer un mot de passe, ce qui distingue une attaque par dictionnaire d’une attaque par force brute et comment choisir l’approche adaptée à votre test d’intrusion autorisé. De quoi comprendre leurs usages, même si vous débutez.
Comment fonctionne les outils pour craquer un mot de passe ?
Dans le cadre d’un test d’intrusion (pentesting) éthique, les outils de craquage de mots de passe (comme Hashcat ou John the Ripper) ne devinent pas les mots de passe directement sur un site web en direct — ce qui risquerait de bloquer le compte ou d’alerter les systèmes de sécurité. Ils fonctionnent plutôt en analysant des empreintes (appelées hashes).
Voici comment cela fonctionne en détail, étape par étape :
Le principe du « Hash » : L’empreinte numérique
Quand vous créez un mot de passe, un site web ou un serveur sécurisé ne le stocke généralement pas en clair (en texte lisible), car ce serait trop dangereux si la base de données se faisait pirater. Le système le passe dans une formule mathématique (une fonction de hachage) qui le transforme en une suite unique de chiffres et de lettres, appelée hash.
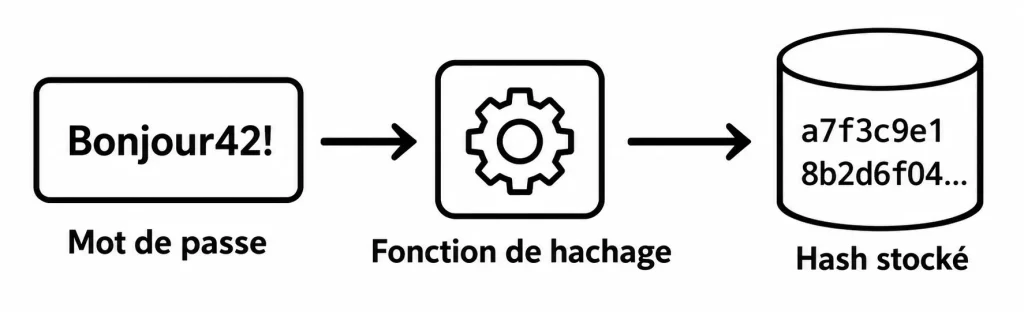
Le sens unique : Cette formule fonctionne à sens unique. On peut facilement transformer un mot de passe en empreinte, mais l’ordinateur ne peut pas faire l’opération inverse pour retrouver le mot de passe d’origine.
👉 Pour mieux comprendre ce principe, apprenez à Hasher un mot de passe.
Comment l’outil essaie de retrouver le mot de passe ?
Puisqu’on ne peut pas inverser l’empreinte directement, l’outil procède par tentatives massives (par essais-erreurs). Il prend un mot, le passe dans la même formule mathématique, et compare l’empreinte obtenue avec l’empreinte volée. Si les deux correspondent, l’outil a trouvé le mot de passe d’origine !
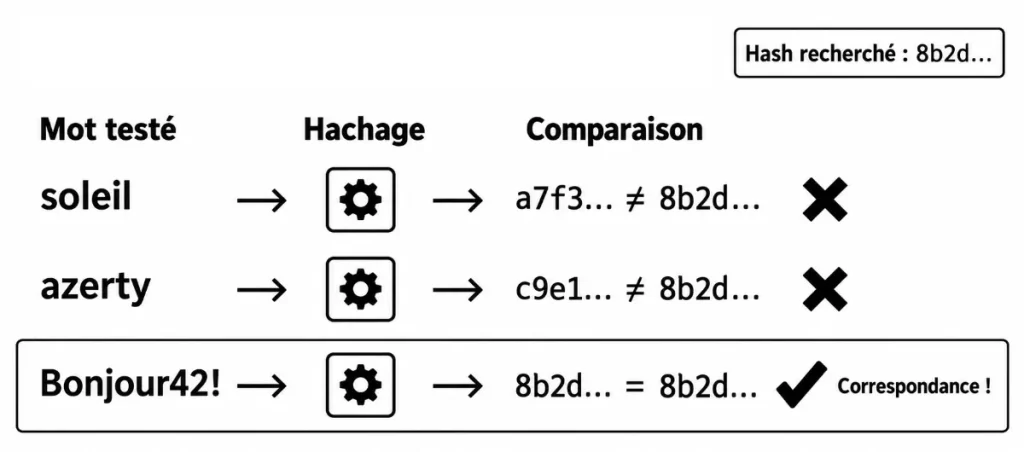
Pour tester des millions de possibilités, les logiciels utilisent différentes méthodes : L’attaque par dictionnaire, l’attaque par règles et masque ou l’attaque par force brute.
Pour tester des milliards de combinaisons en un temps record, ces outils exploitent la puissance de calcul phénoménale des cartes graphiques (GPU), les mêmes composants qui font tourner les jeux vidéo en haute définition. Une bonne carte graphique peut ainsi tester des millions, voire des milliards de mots de passe par seconde.
L’objectif pour un auditeur de sécurité est de vérifier si les mots de passe choisis par les employés d’une entreprise sont assez résistants. Si l’outil parvient à retrouver de nombreux mots de passe en quelques minutes, cela prouve que la politique de sécurité est trop faible et qu’il faut exiger des mots de passe plus longs ou imposer une double authentification (2FA).
Le cas spécifique du SSH et des services en réseau
Lorsqu’il s’agit de tester l’accès à un serveur distant via SSH (Secure Shell) ou une page de connexion, la logique est différente.
L’attaque en ligne (Brute force réseau) qui tentent de se connecter directement au serveur en essayant des identifiants un par un est la méthode la plus utilisée.
Contrairement au calcul hors ligne (qui peut tester des milliards de combinaisons par seconde sur une carte graphique), l’attaque en ligne est limitée par la vitesse du réseau et les sécurités du serveur (qui bloque généralement l’adresse IP après plusieurs échecs consécutifs pour empêcher ce type d’attaque).
Les outils de pentesting automatisent donc l’art de la devinette à grande vitesse pour prouver si un mot de passe est suffisamment robuste face à des attaques informatisées.
Les différents types d’attaque
Lorsque vous cherchez à retrouver un mot de passe à partir de son empreinte ou sur un connexion réseau (SSH, …), le choix de la méthode dépend du temps dont vous disposez et de la logique que vous prêtez à la personne qui l’a créé.
Attaque par dictionnaire
La première méthode est l’attaque par dictionnaire. C’est l’approche la plus rapide et la plus efficace, car elle exploite une habitude humaine bien ancrée : vous choisissez rarement des mots de passe totalement aléatoires. Vous utilisez plutôt des mots courants, votre prénom, le nom de votre animal de compagnie ou des suites logiques de chiffres.
L’outil de pentesting déroule ainsi une gigantesque liste de mots préexistants pour tester si l’un d’eux génère la même empreinte.
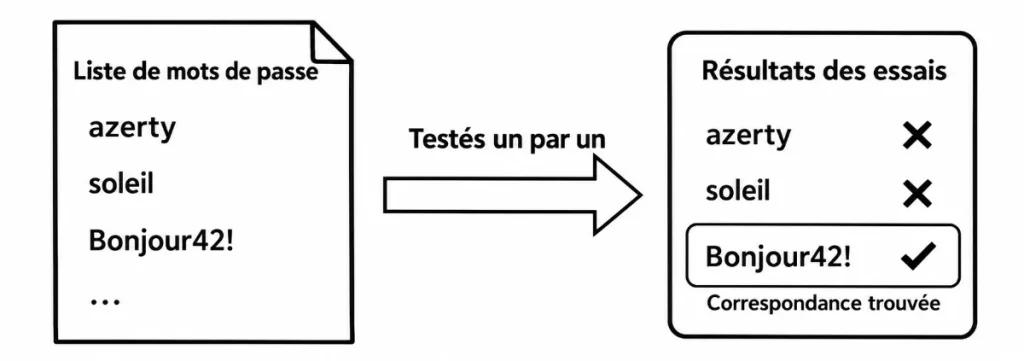
Pour réaliser une attaque par dictionnaire, les éléments nécessaires changent radicalement selon que vous travaillez de manière hors ligne sur une empreinte numérique ou en direct sur un service en réseau comme le SSH.
Si vous vous attaquez à une empreinte numérique, c’est-à-dire un hash récupéré dans un fichier de données, vos besoins sont purement locaux. Il vous faut d’abord le fichier contenant l’empreinte de la cible, puis votre fichier de dictionnaire contenant la liste des mots de passe potentiels, et enfin un logiciel de craquage spécialisé comme Hashcat ou John the Ripper. Comme tout se passe directement sur votre machine sans contacter le serveur d’origine, vous n’avez pas besoin de connexion réseau, mais une carte graphique puissante est indispensable pour tester des millions de combinaisons par seconde.
En revanche, si vous ciblez un service en ligne comme le SSH pour tenter d’entrer sur un serveur distant, la configuration requise est tout autre. Vous avez besoin de l’adresse de la machine cible, du nom d’utilisateur visé, de votre dictionnaire de mots de passe, et d’un outil capable d’envoyer de vraies requêtes réseau comme Hydra. Ici, la puissance de votre ordinateur importe peu, car c’est la vitesse de la connexion Internet et les sécurités du serveur en face qui dictent le rythme, sachant que le serveur coupera généralement l’accès après quelques essais infructueux pour vous bloquer la route.
Qu’est ce qu’un fichier de dictionnaire ?
Un fichier de dictionnaire est, dans sa forme la plus simple, un fichier texte brut où chaque ligne contient un mot, une combinaison ou un code de passe potentiel que l’on souhaite tester. C’est la matière première indispensable des attaques par dictionnaire.
Ces listes proviennent très souvent de fuites de données historiques, comme la célèbre base de données RockYou qui a rassemblé au fil des ans des millions de mots de passe réels utilisés par de vrais internautes.Les experts en sécurité et les testeurs d’intrusion les enrichissent constamment en y compilant des termes courants, des prénoms, des dates de naissance, des suites logiques de chiffres ou des expressions populaires dans différentes langues.
Il existe des dictionnaires généralistes et universels, extrêmement volumineux, qui pèsent parfois plusieurs dizaines ou centaines de gigaoctets et contiennent des milliards de combinaisons. Cependant, lors d’un test d’intrusion professionnel, un dictionnaire universel est souvent moins efficace qu’un dictionnaire ciblé et personnalisé.
Si vous auditez la sécurité d’une entreprise précise, vous allez plutôt créer une liste sur mesure en y intégrant le nom de la société, le nom des dirigeants, l’année en cours, les prénoms des employés ou les produits phares, car les utilisateurs ont fâcheusement tendance à inclure des éléments de leur environnement professionnel ou personnel dans leurs mots de passe.
Pour fabriquer ces listes spécifiques à la volée, on utilise des générateurs comme le logiciel Crunch. Cet outil permet de dicter des règles précises à l’ordinateur, en lui demandant par exemple de générer toutes les combinaisons possibles de six à huit caractères contenant au moins une majuscule et un chiffre.
D’un point de vue technique, ces fichiers demandent beaucoup d’espace de stockage et une bonne organisation, car les logiciels de craquage doivent lire ces millions de lignes à une vitesse fulgurante pour les transformer en empreintes et les comparer à la cible sans saturer la mémoire de la machine.
👉 Apprenez à créer votre propre dictionnaire.
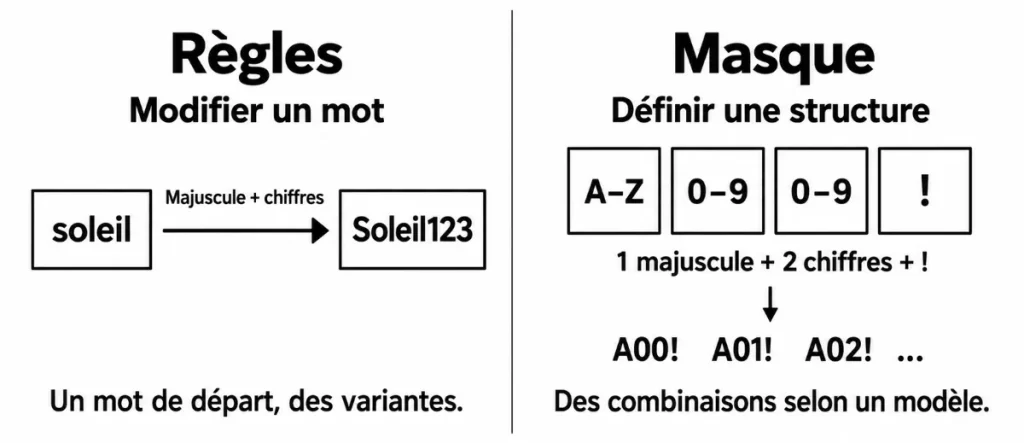
Attaque par règles et masque
Cependant, vous avez peut-être pris l’habitude de complexifier un mot simple en y ajoutant une majuscule ou quelques chiffres. C’est là qu’intervient l’attaque par règles et masque, qui représente une version beaucoup plus maline du dictionnaire.
Grâce aux règles, l’ordinateur prend chaque mot de base et lui applique automatiquement des modifications : il met la première lettre en majuscule, remplace certaines lettres par des symboles ou des chiffres ressemblants (comme un « 3 » à la place d’un « E »), ou ajoute des années à la fin.Le masque, quant à lui, sert à guider l’outil si vous avez une idée précise de la structure du mot de passe, par exemple en lui ordonnant de tester uniquement des mots de quatre lettres suivis de deux chiffres.
Attaque par force brute
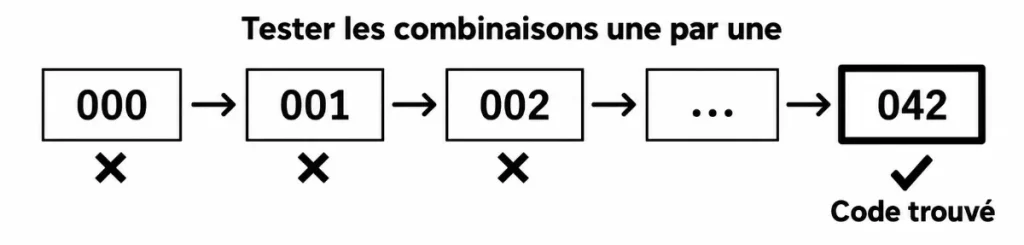
Enfin, lorsque toutes les autres pistes ont échoué, vous pouvez vous tourner vers l’attaque par force brute.Cette méthode consiste à balayer méthodiquement toutes les combinaisons possibles sans aucune exception,en commençant par les mots d’un seul caractère, puis de deux, et ainsi de suite.
L’ordinateur teste absolument tout : toutes les lettres, tous les chiffres et tous les symboles dans tous les ordres imaginables. Si cette technique est infaillible en théorie pour finir par trouver n’importe quel code, elle devient en pratique extrêmement lente dès que le mot de passe dépasse sept ou huit caractères, car le nombre de combinaisons explose de manière vertigineuse.
Comment éviter de se faire repérer (bloquage de l’ip ….)
Lors d’un test d’intrusion en ligne, pour éviter de vous faire repérer ou bloquer par les systèmes de sécurité (pare-feu, dispositifs anti-brute-force), la règle d’or est de ralentir la cadence et de fondre vos actions dans le trafic normal.
Voici les principales techniques utilisées pour rester discret :
Limiter la vitesse (le rate limiting) : C’est la méthode la plus simple et la plus efficace. Au lieu d’envoyer des centaines de requêtes par seconde, vous configurez votre outil pour marquer des pauses (par exemple, une à deux secondes) entre chaque essai. Cela évite de saturer le serveur et de déclencher les alertes automatiques de sécurité.
Le masquage et la rotation d’adresses IP : Si vous effectuez de nombreux essais depuis une seule et unique machine, votre adresse IP sera rapidement bannie. Pour contourner cela, les testeurs d’intrusion utilisent des réseaux de proxy ou des services de VPN pour faire tourner les adresses IP, donnant l’impression que les requêtes proviennent de plusieurs endroits différents.
Le Rotting ou la rotation d’agents utilisateurs (User-Agents) : Pour les services web, chaque requête envoie des informations sur le logiciel utilisé. Faire varier ces informations permet d’éviter qu’une empreinte logicielle unique ne soit repérée et bloquée par un pare-feu applicatif.
La discrétion ciblée : Plutôt que de tester des milliers de combinaisons au hasard, vous réduisez le nombre d’essais en utilisant des dictionnaires ultra-personnalisés et courts. Moins vous envoyez de requêtes, moins vous avez de chances d’attirer l’attention des administrateurs ou des sondes de sécurité.
Décrypter les meilleurs indices
Durant la phase de reconnaissance, vous avez récolté plusieurs informations pour surmonter l’absence de noms d’utilisateurs précis lors d’une attaque en ligne. Si un outil comme The Harvester ne trouve qu’une simple adresse e-mail (par exemple alain.terieur@example.com), un logiciel comme Medusa permet de générer automatiquement une liste de cinq à dix identifiants potentiels en déclinant cette adresse sous plusieurs formats (comme alain.terieur, aterieurterieura, …).
Une fois cette liste de noms établie, combinée à une adresse IP cible (utilisant un service comme SSH) et à un dictionnaire de mots de passe, tous les éléments sont réunis pour lancer l’outil pour craquer le mot de passe et tester méthodiquement les accès à distance.
Une fois tout cela réunis, vous pouvez mettre en pratique une attaque par force brute lors d’un test d’intrusion. Après avoir récupéré l’adresse IP de la cible (192.168.56.102), un identifiant (aterieur) et identifié que le service SSH fonctionne sur le port 22, l’attaquant lancer une commande via medusa depuis son terminal.
Contourner les systèmes de mots de passe
Dans la recherche d’un accès, les outils informatiques puissants ne sont pas la seule option. Il existe une méthode redoutablement simple qui ne demande aucun logiciel de craquage : la ruse. Plutôt que de s’attaquer de face au mot de passe avec des calculs complexes, cette approche exploite les mécanismes prévus pour venir en aide aux utilisateurs étourdis, notamment les questions de réinitialisation de mot de passe.
Le principe de l’ingénierie sociale
Les systèmes demandent souvent de répondre à des questions personnelles lors de l’inscription pour vérifier votre identité en cas d’oubli (par exemple : « Quel est le nom de votre premier animal de compagnie ? », « Dans quelle ville vos parents se sont-ils rencontrés ? » ou « Quel est votre plat préféré ? »).
Cette méthode s’appuie sur l’ingénierie sociale, c’est-à-dire l’art de manipuler les comportements humains plutôt que d’attaquer la sécurité technique d’un serveur. Si vous obtenez les réponses à ces questions, le système vous permet de redéfinir directement un nouveau mot de passe. Vous prenez alors le contrôle du compte sans jamais avoir eu besoin de deviner ou de craquer le code d’origine.
Comment ces informations sont-elles récoltées ?
Pour trouver ces réponses, deux techniques principales sont utilisées :
- La recherche d’informations publiques (OSINT) : Aujourd’hui, une grande partie de la vie privée s’étale sur Internet. Un coup d’œil attentif sur les réseaux sociaux d’une cible (Facebook, Instagram, LinkedIn) permet souvent d’apprendre le prénom de sa mère, le nom de son chien affiché en légende d’une photo, son école primaire ou sa ville d’origine.
- Le dialogue ou le piège en direct : L’attaquant peut engager une discussion informelle, faire passer un faux test de personnalité amusant en ligne, ou envoyer un e-mail de hameçonnage (phishing) pour inciter la personne à révéler ces détails sans qu’elle ne se doute de rien.
Pour se prémunir de cette ruse lors d’un audit de sécurité ou dans la vie quotidienne, la règle est simple : la réponse à une question de sécurité ne doit pas être la vérité.
- Considérez la question de sécurité comme un second mot de passe.
Si le système vous demande le nom de votre premier animal, vous pouvez répondre par une suite aléatoire de caractères ou par une phrase sans rapport (par exemple : Café-Bleu-88!), et enregistrer cette réponse dans un gestionnaire de mots de passe.
Le meilleurs outils pour craquer des mots de passe
Voici ma sélection de cinq outils pour auditer les mots de passe en pentesting. Le meilleur choix dépend de ce que vous testez : un hash, une connexion ou un réseau Wi-Fi.
| Outil | Usage principal | Points forts | Limites à connaître |
|---|---|---|---|
| Hashcat | Retrouver un mot de passe à partir de son hash, hors ligne. | Exploite la puissance des cartes graphiques ; propose des attaques par dictionnaire, règles et masques. | Nécessite un hash compatible. Les performances dépendent du matériel et du hachage utilisé. |
| John the Ripper | Auditer des hashs et retrouver des mots de passe de fichiers protégés. | Très polyvalent : sa version Jumbo prend en charge de nombreux formats, notamment ZIP, PDF et Office. | Une préparation des données est souvent nécessaire avant le test. |
| THC Hydra | Tester des mots de passe directement sur des services en ligne : SSH, FTP, formulaires web… | Nombreux protocoles pris en charge et essais en parallèle. | Dépend des réponses du serveur et des protections contre les tentatives répétées. |
| Aircrack-ng | Auditer la sécurité des réseaux Wi-Fi, notamment WEP et WPA/WPA2-Personal. | Suite spécialisée dans l’analyse Wi-Fi et le test de clés à partir de captures adaptées. | Ne sert pas à craquer tous les mots de passe ; son usage dépend du protocole Wi-Fi. |
| 5. Medusa | Auditer les identifiants de services réseau. | Conçu pour effectuer des tests de connexion en parallèle ; alternative à Hydra. | Son intérêt dépend des modules disponibles pour les services visés. |
Pour commencer, intéressez-vous à Hashcat et John the Ripper pour les tests hors ligne, puis à Hydra pour comprendre les tests d’authentification en ligne.
Quel outil utiliser ?
Le choix d’un outil dépend du type d’attaque (hors ligne ou en ligne) et du cas de figure précis auquel vous faites face lors d’un audit de sécurité.
Hashcat
Lorsque vous devez craquer un fichier d’empreintes numériques (hashes) volé dans une base de données ou un système, en disposant d’un ordinateur puissant (doté d’une bonne carte graphique/GPU de préférence).
C’est l’outil hors ligne le plus rapide au monde. Il s’appuie directement sur la puissance des cartes graphiques pour calculer et comparer des milliards d’empreintes par seconde. Il est parfait pour appliquer des masques ou des règles complexes sur de très grosses listes.
John the Ripper
Lorsque vous devez craquer des empreintes système (Linux/Windows), des archives protégées (ZIP, RAR), des bases de données spécifiques (KeePass), ou quand vous travaillez sur le processeur (CPU) d’un ordinateur standard.
C’est le couteau suisse des attaques hors ligne. Sa force principale est la détection automatique : vous lui donnez un fichier sans savoir de quel type d’empreinte il s’agit, et il trouve tout seul l’algorithme. Il intègre également des outils (zip2john, pdf2john) pour extraire facilement l’empreinte d’un fichier sécurisé.
👉 Consultez notre guide complet sur John The Ripper.
Hydra
Lorsque vous réalisez une attaque en ligne directement sur un service distant (ex. tester des accès SSH, FTP, un formulaire web ou un accès bureau à distance RDP).
C’est le standard absolu pour l’attaque en ligne. Il prend en charge une immense variété de protocoles réseau et gère très bien le parallélisme pour lancer plusieurs tentatives d’authentification simultanées sans faire crasher la connexion.
👉 Pour aller plus loin avec Hydra :
- Débuter avec Hydra
- Craquer une connexion SSH
- Craquer un formulaire de login web
Aircrack-ng
Lorsque vous auditez la sécurité d’un réseau sans fil (Wi-Fi) sécurisé en WPA, WPA2 ou WEP.
Cet outil est entièrement dédié et optimisé pour le Wi-Fi. Il permet de capturer les paquets de données échangés entre une box et un appareil (le handshake) puis de retrouver la clé Wi-Fi par dictionnaire.
La règle simple pour choisir
- Si vous avez un fichier de hash / une empreinte sur votre machine :
- Utilisez Hashcat si vous avez une carte graphique et cherchez la vitesse brute.
- Utilisez John the Ripper si vous ne connaissez pas le format exact du hash ou s’il s’agit d’un fichier verrouillé (ZIP, PDF, KeePass).
- Si vous attaquez un serveur ou une page Web en direct :
- Utilisez Hydra par défaut pour sa polyvalence et son support protocolaire massif.
- Utilisez Medusa si vous devez tester plusieurs serveurs cibles en parallèle.
- Si vous attaquez une clé Wi-Fi :
- Utilisez Aircrack-ng.
Nous avons exploré les fondamentaux des attaques de mots de passe en test d’intrusion, en distinguant d’abord les approches hors ligne (qui visent à retrouver un mot de passe à partir d’une empreinte numérique sans contacter le serveur) des attaques en ligne (qui testent directement des accès sur un service distant comme SSH).
Nous avons détaillé le fonctionnement des principales méthodes — dictionnaire, règles et masques, ou force brute —, les prérequis techniques de chacune, ainsi que la composition et la création des fichiers de dictionnaire, carburant essentiel de ces audits.
Nous avons également vu que la technologie ne fait pas tout : la ruse et l’ingénierie sociale, au travers des questions de réinitialisation et de la collecte d’informations publiques, permettent souvent de contourner la sécurité sans le moindre calcul complexe.
Enfin, pour mener ces tests avec efficacité et discrétion sans bloquer les accès, il est nécessaire d’adapter sa cadence et de choisir l’outil idéal selon la situation — qu’il s’agisse de la vitesse brute de Hashcat, de la polyvalence de John the Ripper, ou de la réactivité en réseau d’outil comme Hydra.
Fondateur de l’agence Créa-troyes.
Affilié France Num
Intervenant en Freelance.
Contactez-moi