Après avoir repéré votre cible pendant la phase de reconnaissance, puis identifié ses faiblesses lors de la phase d’analyse, nous allons vérifier si ces failles sont réellement exploitables ? C’est ce que la phase d’exploitation en pentesting permet de vérifier : passer d’une vulnérabilité supposée à une preuve concrète de son impact.
Dans ce chapitre, vous découvrirez comment un pentester exploite une faille dans un cadre autorisé, ce que signifient les termes exploit et payload, et pourquoi une attaque réussie peut donner parfois le contrôle complet d’un système.
- Pentesting : à quoi correspond la phase d’exploitation ?
- Vulnérabilité, exploit et payload : trois notions à distinguer
- Comment se déroule une exploitation contrôlée ?
- Quel est le rôle des outils ?
- Exploitation et post-exploitation : quelle différence ?
- Une tentative peut-elle échouer ?
- Une preuve et une correction
Pentesting : à quoi correspond la phase d’exploitation ?
La phase d’exploitation est le fait d’utiliser une faille ou de contourner la sécurité d’un système pour en prendre le contrôle. Mais ous les exploits n’ont pas le même impact, certains permettent seulement d’accéder à quelques informations ou de télécharger des fichiers (comme l’attaque padding oracle), sans prendre le contrôle total de la machine.
L’objectif suprême est d’obtenir les privilèges administrateur (les accès totaux) pour transformer l’ordinateur cible en une véritable « marionnette » qui obéit à toutes vos commandes.
Lors d’un test d’intrusion, repérer une faiblesse ne suffit pas toujours à connaître sa gravité. Un logiciel peut sembler vulnérable, mais une protection ou une configuration particulière peut empêcher son exploitation.
La phase d’exploitation sert également à répondre à une question concrète : cette faiblesse peut-elle réellement être utilisée, et avec quelles conséquences ?
Le pentester tente alors de profiter d’une vulnérabilité, dans les limites prévues pour la mission. Il cherche à démontrer un risque réel : consulter une information protégée, accéder à une fonction interdite, modifier une donnée ou, dans certains cas, exécuter des commandes sur une machine.
L’objectif est de fournir une preuve utile pour comprendre et corriger le problème.
Où se situe l’exploitation dans un pentest ?
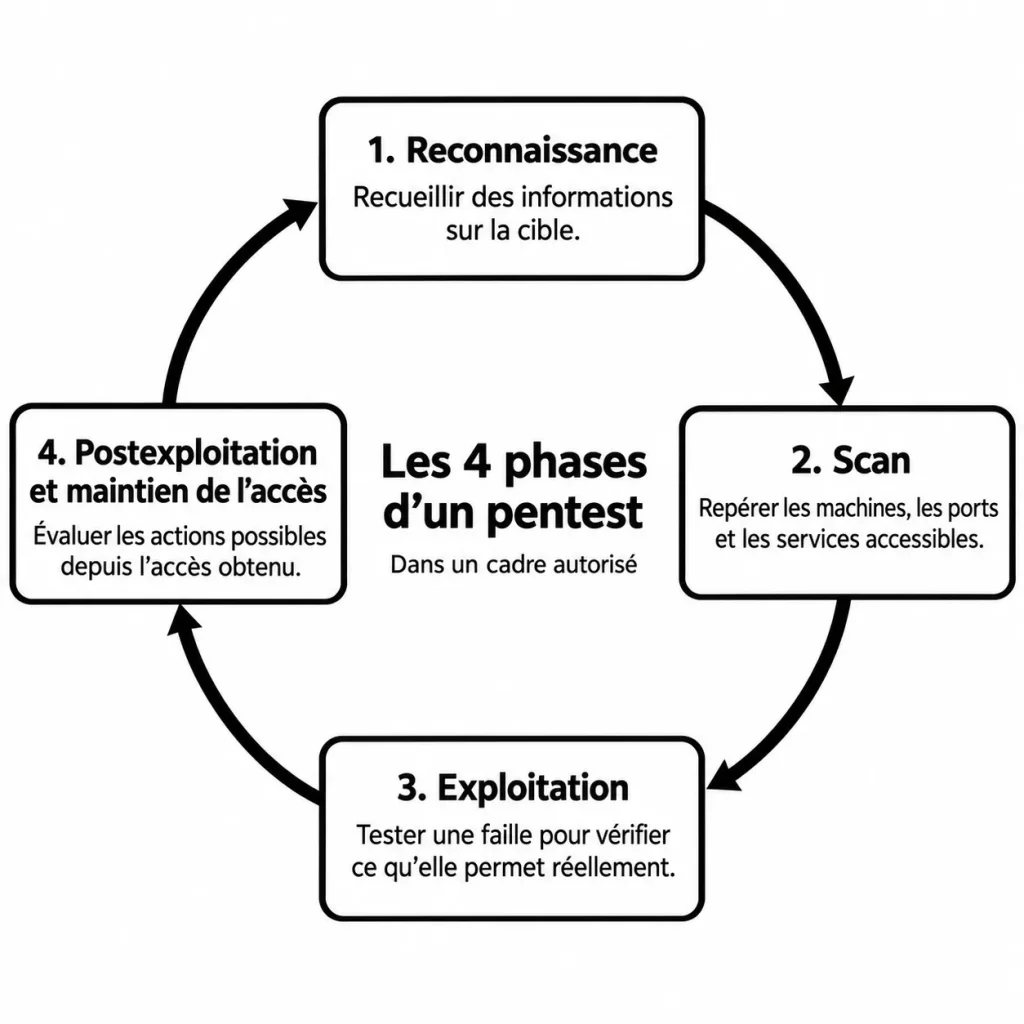
Les méthodes de test peuvent présenter les étapes différemment, mais on retrouve généralement cette progression :
| Étape | Son rôle |
|---|---|
| Cadrage | Définir les objectifs, les systèmes concernés et les tests autorisés. |
| Reconnaissance | Recueillir des informations sur la cible et son fonctionnement. |
| Analyse des vulnérabilités | Rechercher des faiblesses et examiner les résultats des scans. |
| Exploitation (nous en sommes ici) | Vérifier concrètement si une faiblesse peut être utilisée. |
| Post-exploitation | Évaluer les possibilités offertes par un accès obtenu, si cela est autorisé. |
| Rapport et vérification des corrections | Expliquer les risques, proposer des corrections et contrôler leur efficacité. |
Cette progression n’est pas complètement linéaire. Une exploitation peut révéler une nouvelle information qui conduit à reprendre l’analyse.
L’exploitation est généralement appelée « phase 3 ».
Vulnérabilité, exploit et payload : trois notions à distinguer
L’exploitation consiste à exécuter un exploit pour utiliser un bug ou une faille de sécurité (vulnérabilité) afin de s’introduire dans un système. Une fois la faille ouverte, on injecte une charge utile (payload), c’est-à-dire le programme ou l’instruction qui va forcer la machine cible à exécuter nos ordres (comme ajouter un utilisateur, couper un service ou installer une porte dérobée). Bien que ce soit la phase la plus populaire et la plus excitante du hacking, la réalité est bien moins spectaculaire que les clichés véhiculés par le cinéma.
Cette phase est très vaste et peut vite devenir chaotique pour un débutant qui chercherait à tester des outils ou des attaques au hasard. C’est pourquoi il est crucial de ne pas brûler les étapes et de suivre une méthodologie rigoureuse. Passer directement à l’exploitation sans maîtriser les étapes préalables limite considérablement les chances de succès et l’apprentissage.
Pour devenir un bon testeur d’intrusion, il faut accorder une importance capitale aux deux premières phases : la reconnaissance et les scans (ou analyse). Ce sont ces étapes de préparation qui apportent de la structure, permettent de bien comprendre la cible et donnent une vraie direction à la phase d’exploitation.
Les mots vulnérabilités, exploit et payload sont souvent employés ensemble, mais ils ne désignent pas la même chose.
Une vulnérabilité est une faiblesse de sécurité. Elle peut venir d’une erreur de programmation, d’une mauvaise configuration ou d’un contrôle d’accès insuffisant.
Un exploit est un moyen d’utiliser cette faiblesse pour provoquer un comportement non prévu. Il peut s’agir d’un programme, d’un script, d’une requête particulière ou d’une manipulation manuelle.
L’exploitation est l’action de mettre ce moyen en œuvre.
Enfin, le payload, ou charge utile, correspond à l’action ou au contenu exécuté grâce à certaines exploitations. Dans une démonstration contrôlée, il peut simplement produire un résultat inoffensif permettant de confirmer qu’une exécution est possible.
| Notion | Image simple |
|---|---|
| Vulnérabilité | Une serrure présente un défaut. |
| Exploit | Une technique permet de profiter de ce défaut. |
| Exploitation | Cette technique est utilisée pour ouvrir la porte. |
| Payload | Une action est réalisée après l’ouverture. |
Toutes les exploitations ne nécessitent pas un payload. Par exemple, consulter un document auquel son compte ne devrait pas avoir accès peut suffire à démontrer une faille.
Un exploit n’est pas le bug lui-même. Le bug peut être à l’origine de la vulnérabilité ; l’exploit est le moyen d’en tirer parti.
Avec des mots simples, la différence entre ces deux termes très utilisés en sécurité informatique est :
- Un exploit (ou faille exploitée) : C’est la méthode ou le code informatique qui permet d’utiliser un bug ou une faiblesse d’un système pour s’y introduire. C’est en quelque sorte la clé ou le pied-de-biche qui force la porte d’entrée.
- Un payload (ou charge utile) : C’est ce qui est exécuté une fois que la porte est ouverte. C’est l’action malveillante ou l’outil que l’on dépose sur la machine (par exemple : créer un nouveau compte administrateur, installer un logiciel espion, ou ouvrir une porte dérobée pour reprendre le contrôle plus tard). C’est en gros ce que l’on fait à l’intérieur une fois entré.
Pour résumer avec une métaphore : l’exploit sert à crocheter la serrure d’une maison pour y entrer, et le payload correspond à ce que l’on fait une fois à l’intérieur (par exemple, récupérer les objets de valeur ou laisser la porte ouverte).
Exploiter ne veut pas forcément dire devenir administrateur
Obtenir l’accès administrateur est l’objectif principal. Mais cela ne correspond pas à tous les pentests.
Une exploitation peut permettre :
- de lire une information confidentielle
- de consulter les données d’un autre utilisateur
- de contourner une vérification
- d’effectuer une action normalement interdite
- de modifier certaines données
- d’exécuter du code avec les droits d’une application
- et bien sur, d’obtenir, dans certains cas, des droits administrateur.
Ces résultats sont très différents, mais chacun peut révéler un risque important.
Par exemple, une faille permettant de télécharger les factures de tous les clients peut être grave même si le serveur reste hors de portée du pentester.
La gravité dépend des conséquences possibles, pas seulement du niveau de contrôle obtenu.
La reconnaissance et les scans sont indispensables
Lancer des outils d’exploitation sans avoir étudié la cible conduit facilement à des erreurs. Avant un test, il faut comprendre autant que possible :
- quels services sont accessibles
- quels logiciels sont utilisés
- quelles versions et configurations sont présentes
- quelles protections existent
- quels droits possède le compte utilisé
- quelles conditions sont nécessaires pour exploiter la faiblesse
Un exploit conçu pour une version précise peut échouer sur une autre. Une fonctionnalité vulnérable peut être désactivée. Un correctif peut avoir été appliqué sans que le numéro de version affiché le rende évident.
Un résultat de scan est donc une piste à examiner, pas automatiquement la preuve d’une faille exploitable.
Un identifiant CVE aide à retrouver les informations concernant une vulnérabilité connue. Il ne prouve pas à lui seul que la cible est affectée, ni que l’exploitation fonctionnera dans son environnement.
Inversement, certaines failles, notamment les erreurs de logique métier ou de contrôle d’accès, n’ont pas forcément de CVE.
Comment se déroule une exploitation contrôlée ?
Le travail commence par une hypothèse précise. Par exemple : « Un utilisateur pourrait-il consulter un document appartenant à un autre compte ? ». Le pentester vérifie ensuite les conditions nécessaires et choisit une manière limitée de tester cette hypothèse.
Une démarche structurée consiste à :
- Vérifier le périmètre. Le système et l’action envisagée doivent faire partie de la mission.
- Comprendre la faiblesse. Il faut connaître son fonctionnement et ses effets possibles.
- Préparer la preuve. Des comptes et des données de test permettent souvent d’éviter d’exposer de vraies informations.
- Réaliser le test. Le pentester observe si le comportement attendu se produit.
- Documenter le résultat. Il conserve les éléments nécessaires pour expliquer et reproduire le problème.
- S’arrêter au niveau de preuve convenu. Une démonstration suffisante ne justifie pas automatiquement d’aller plus loin.
Cette approche permet de limiter les perturbations tout en produisant des résultats vérifiables.
Exemple simple : accéder au document d’un autre utilisateur
Imaginons une application qui permet à ses clients de consulter leurs factures.
Deux comptes de test sont créés : un compte A et un compte B. Chaque compte possède une facture fictive. Le comportement attendu est simple : le compte A doit uniquement pouvoir consulter ses propres documents. Si le pentester montre que le compte A peut aussi ouvrir la facture du compte B, il a démontré un défaut de contrôle d’accès.
Il n’a pas besoin de prendre le contrôle du serveur ni de télécharger toutes les factures. L’accès à un seul document de test peut déjà constituer une preuve suffisante.
Le rapport pourra préciser :
- le comportement attendu et le comportement observé
- les conditions nécessaires
- les informations potentiellement exposées
- les éléments permettant de reproduire le problème
- la correction à appliquer
Dans cet exemple, l’application doit vérifier, côté serveur et à chaque demande, que l’utilisateur a bien le droit de consulter le document demandé.
Quelles faiblesses peuvent être exploitées ?
L’exploitation couvre un domaine très large. Elle ne se limite pas aux bugs d’un système d’exploitation.
| Type de faiblesse | Conséquence possible |
|---|---|
| Contrôle d’accès défaillant | Consulter ou modifier les ressources d’un autre utilisateur. |
| Injection SQL | Faire interpréter une entrée comme une instruction SQL et provoquer un accès ou une modification non autorisés. |
| Faille XSS | Faire exécuter du JavaScript dans le navigateur d’un utilisateur, dans le contexte du site concerné. |
| Mauvaise configuration | Accéder à une interface, à un stockage ou à des informations qui devraient être protégés. |
| Logiciel vulnérable | Provoquer une fuite d’informations ou, selon la faille, une exécution de code. |
| Erreur de logique métier | Contourner une règle prévue par l’application, par exemple une étape de validation. |
Les conséquences dépendent toujours du contexte. Une injection SQL ne donne pas systématiquement le contrôle du serveur, et une faille XSS ne signifie pas automatiquement que le navigateur entier est compromis.
👉 Pour aller plus loin : Les grandes familles des failles
Quel est le rôle des outils ?
Les outils peuvent aider à analyser une application, préparer des tests ou reproduire une exploitation.
Un proxy d’analyse web permet notamment d’observer les échanges entre le navigateur et le serveur. Un framework comme Metasploit regroupe des modules destinés à différents tests. Des scripts spécialisés peuvent servir à vérifier une faiblesse précise.
- Mais aucun outil ne remplace la compréhension du système.
Avant d’utiliser un exploit, le pentester doit savoir quelles conditions il exige, quelles modifications il peut provoquer et quels risques il présente.
Un script trouvé sur Internet peut être inadapté, défectueux ou contenir des actions malveillantes. Son fonctionnement doit être examiné, puis testé dans un environnement isolé lorsque cela est possible.
Exploitation et post-exploitation : quelle différence ?
L’exploitation permet d’obtenir un premier résultat : un accès, une information ou une action non autorisée. La post-exploitation consiste à examiner ce que ce résultat permet ensuite.
Après l’obtention d’un accès limité, le pentester pourrait, si la mission le prévoit, chercher à déterminer :
- quelles ressources sont accessibles
- quels droits sont disponibles
- si des droits plus élevés peuvent être obtenus
- si d’autres systèmes sont atteignables
L’élévation de privilèges consiste à obtenir davantage de droits. Le mouvement latéral (pivot) consiste à progresser vers d’autres systèmes.
Ces actions doivent rester dans le périmètre autorisé. L’obtention d’un premier accès n’accorde pas une liberté illimitée sur le reste du réseau. Les frontières entre exploitation et post-exploitation peuvent varier selon la méthode utilisée.
Une tentative peut-elle échouer ?
Une exploitation peut échouer parce que :
- la vulnérabilité a été corrigée
- la version détectée est incorrecte
- une condition nécessaire n’est pas remplie
- une protection bloque la tentative
- les droits disponibles sont insuffisants
- l’exploit ne correspond pas à l’environnement
Un échec ne démontre donc pas forcément l’absence de vulnérabilité. Il signifie d’abord que cette tentative, dans ces conditions, n’a pas produit le résultat attendu.
Le rapport doit distinguer une faiblesse suspectée, une exploitation tentée et un impact effectivement démontré.
Les limites à respecter pendant la mission
Un pentest se déroule avec une autorisation explicite et des règles définies à l’avance : systèmes concernés, horaires, techniques permises, personnes à contacter et conditions d’arrêt.
Certaines actions présentent davantage de risques : provoquer une indisponibilité, modifier des données importantes ou installer un accès persistant, par exemple. Elles nécessitent un accord spécifique dans le cadre de la mission.
La collecte de preuves doit aussi être proportionnée. Il est généralement préférable de démontrer un accès avec des données fictives ou un échantillon limité plutôt que de copier inutilement des informations sensibles.
À la fin des tests, les éléments temporaires doivent être retirés selon les modalités convenues. Ce nettoyage ne consiste pas à effacer les journaux pour dissimuler les actions réalisées.
Une preuve et une correction
Une exploitation réussie devient utile lorsqu’elle permet aux responsables de comprendre le problème et de le corriger. Pour chaque faiblesse confirmée, le rapport doit expliquer :
- où se trouve le problème
- dans quelles conditions il apparaît
- ce qui a réellement été démontré
- quelles conséquences supplémentaires sont possibles, en les distinguant des observations
- comment corriger la cause
- comment vérifier l’efficacité de la correction
La solution peut être une mise à jour, une correction du code, une meilleure configuration ou une limitation des permissions. Un nouveau test permet ensuite de vérifier que le scénario démontré ne fonctionne plus.
La phase d’exploitation transforme une faiblesse supposée en un risque concret et documenté. Elle permet de comprendre ce qu’une personne malveillante pourrait réellement obtenir dans les conditions du test. Elle repose sur la préparation, la compréhension technique et la maîtrise des conséquences.
Chaque cible informatique est unique, ce qui signifie qu’il n’existe pas de méthode universelle d’attaque. Les systèmes d’exploitation, les services activés et les programmes varient d’une machine à l’autre, imposant d’adapter sa stratégie à chaque situation. Les hackers expérimentés doivent donc maîtriser toutes les caractéristiques et faiblesses du système visé pour, à terme, être capables de créer leurs propres attaques sur mesure.
Pour réussir une exploitation, il faut impérativement s’appuyer sur les informations récoltées lors des étapes précédentes. Les résultats des scans réseau servent de point de départ pour orienter, cibler et personnaliser précisément chaque tentative d’intrusion.
Fondateur de l’agence Créa-troyes.
Affilié France Num
Intervenant en Freelance.
Contactez-moi